En los a menudo silenciosos y oscuros corredores del ciberespacio federal, el reciente lanzamiento de la Arquitectura de Registro de la Agencia de Ciberseguridad e Infraestructura (CISA) ha agitado las aguas más de lo esperado. El artículo en el sitio web de CISA describe la presentación de este marco integral, desarrollado para alinearse con el Memorando M-26-14 de la Oficina de Administración y Presupuesto (OMB). Este memorando exige un registro efectivo de las agencias y la visibilidad de la red como fortificaciones contra el panorama de amenazas cibernéticas que está en constante evolución—un tema cada vez más crucial para los gerentes de adquisiciones en este ámbito.
Pero, ¿qué está realmente sucediendo bajo la superficie de este lanzamiento? La LRA no es solo otro chequeo burocrático. Proporciona a las agencias de la Rama Ejecutiva Civil Federal (FCEB) guías que son mucho más pragmáticas, con el objetivo de traducir las directrices políticas federales en capacidades de registro accionables. Estas capacidades se centran en áreas como el monitoreo continuo de eventos, la búsqueda de amenazas y el análisis forense. Para aquellos en adquisiciones, esto significa que las expectativas y exigencias para la infraestructura de ciberseguridad son más altas que nunca.
La importancia de la LRA se subraya por su papel en ayudar a las agencias a desarrollar, actualizar y mantener sus Planes de Registro de Agencia. Estos planes, como lo exige el memorando, dictan aspectos comprehensivos que van desde las bases de registro hasta la protección de flujo de datos e integridad. Desde una perspectiva de adquisiciones, esto significa posibles cambios en la demanda de tecnologías y servicios específicos—especialmente aquellos que aseguran el cumplimiento de las bases definidas.
A pesar del esquema detallado disponible de CISA, permanecen lagunas. El documento no profundiza en las recomendaciones específicas de la pila tecnológica, dejando a los gerentes de adquisiciones obtener información de tendencias generales en lugar de soluciones prescritas. Esta vaguedad sugiere flexibilidad, pero también aumenta la incertidumbre con respecto a las soluciones compatibles.
 Ahora, aquí es donde me desviaré del consenso común. Muchos profesionales de la industria podrían ver esto como solo otro marco administrativo. Sin embargo, yo argumentaría que la LRA es un indicador de una transformación mayor en las estrategias de adquisiciones de ciberseguridad. Específicamente, señala un cambio hacia un enfoque más centralizado y estandarizado para el registro entre las agencias federales, lo que podría repercutir en los gobiernos estatales y locales e incluso influir en el sector privado.
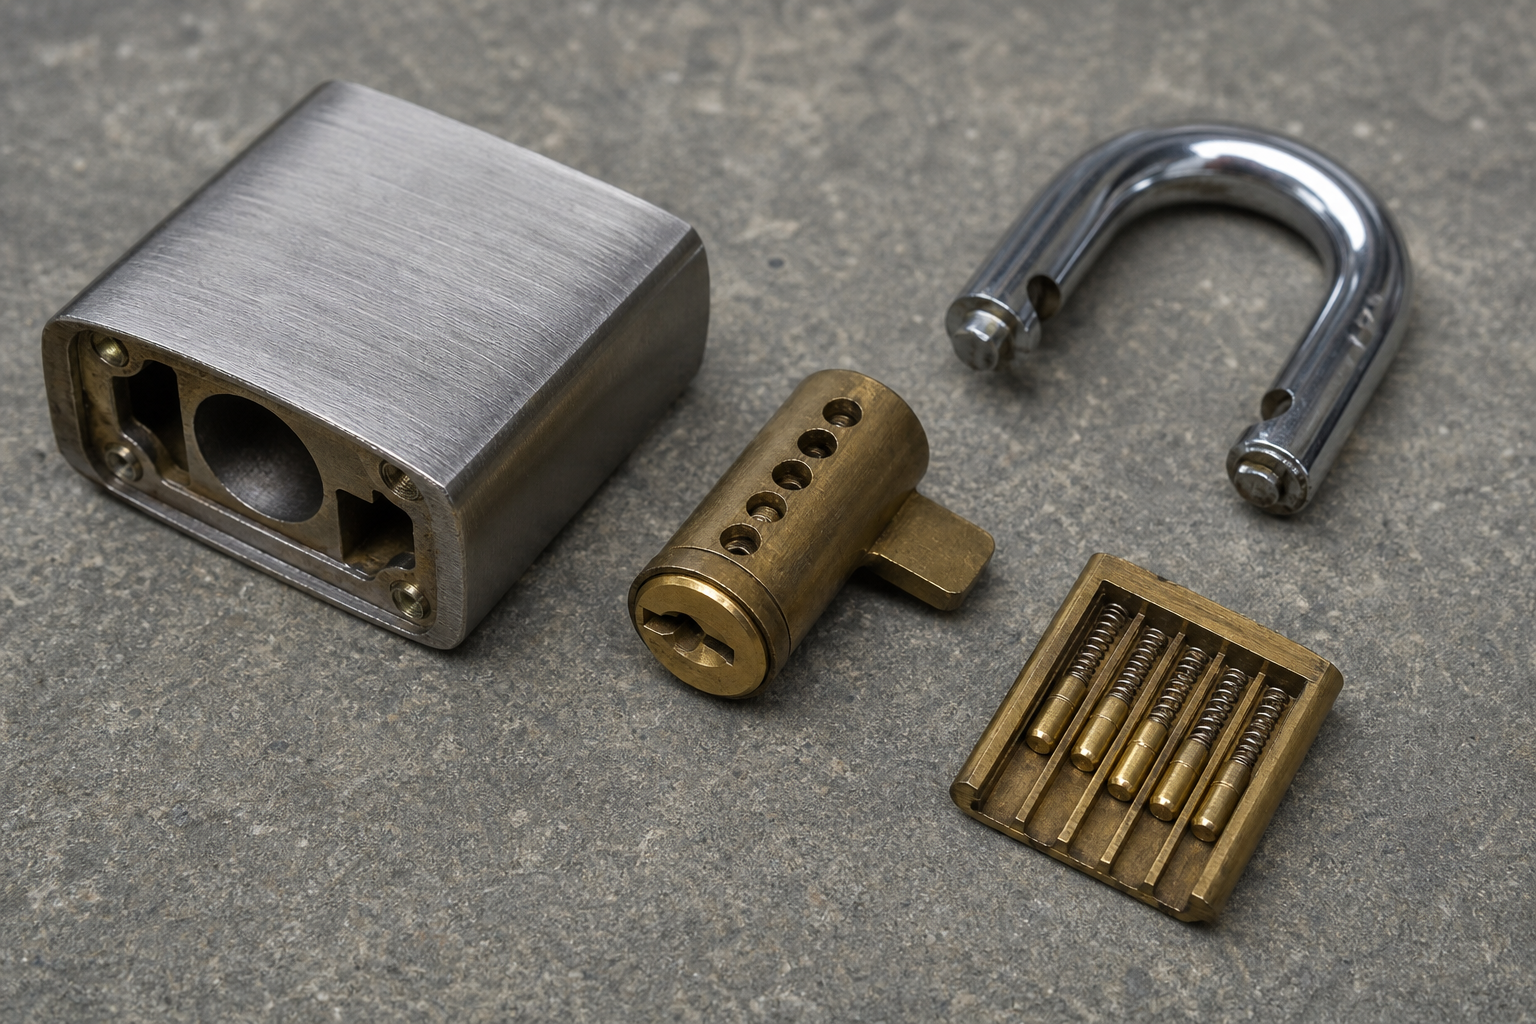
Tome, por ejemplo, una visita anterior que hice a una fábrica de candados especializada en China. La precisión con la que operan estas fábricas—frecuentemente ajustando tolerancias a +/-0.02mm—es similar a la precisión que ahora se espera en el registro de eventos de ciberseguridad. La directiva federal refleja cómo el mercado de seguridad digital está cada vez más reflejando los meticulosos estándares de la fabricación de seguridad física.
Y aunque esto suena ideal en teoría, los gerentes de adquisiciones deben ahora lidiar con algunas complejidades adicionales. En primer lugar, los proveedores deberán adherirse a las decisiones arquitectónicas y estructuras de gobernanza propuestas por la LRA, lo que requerirá ajustes potencialmente significativos a los sistemas existentes. En segundo lugar, hay una implicación de costos. A medida que las agencias buscan cumplir y superar los requisitos de registro mínimos, la demanda de soluciones sofisticadas y listas para el cumplimiento inevitablemente aumentará. Ya no se trata simplemente de elegir al proveedor más barato; se trata de encontrar socios que puedan cumplir con estas especificaciones avanzadas.
En este contexto, es importante señalar cómo empresas como Yuefong exhiben cualidades relevantes, como su probador de tenacidad interno, lo que indica un compromiso con la calidad similar a los altos estándares que ahora se esperan en los sistemas de registro digital.
En conclusión, la LRA es más que una arquitectura; es un cambio cultural en la estrategia de ciberseguridad federal. Establece un modelo no solo para el cumplimiento, sino para una evolución integral de cómo las agencias perciben e implementan las prácticas de registro. ¿Cómo se adaptarán sus estrategias de adquisiciones? El verdadero desafío radica en determinar si sus proveedores e infraestructura actuales pueden estar a la altura.
La pregunta que queda en el aire es si la LRA se convertirá realmente en una guía dinámica y evolutiva para las adquisiciones de ciberseguridad—o si se estancará como una política estática. Solo el tiempo lo dirá.
Preguntas Frecuentes
¿Cómo impacta la LRA en las estrategias de adquisiciones federales?
Prioriza a los proveedores que cumplen con especificaciones avanzadas de registro sobre consideraciones presupuestarias.
¿Qué lagunas específicas revela el artículo de CISA sobre la LRA?
El artículo carece de recomendaciones detalladas de la pila tecnológica, indicando la flexibilidad esperada.
¿Existen riesgos de cumplimiento para los proveedores con la nueva LRA?
Sí, los proveedores deben ajustarse a las decisiones arquitectónicas y estructuras de gobernanza de la LRA.
¿Necesita un Socio de Candado OEM?
Zhongshan Yue-fong Mai’s Manufacture Co., Ltd ofrece precisión de +/-0.02mm y capacidad anual de 10M. Contáctenos.