Dans les couloirs souvent silencieux et obscurs du cyberspace fédéral, la récente publication de l’Architecture de Référence pour la Journalisation (LRA) de l’Agence de Cybersécurité et de Sécurité des Infrastructures (CISA) a remué les eaux plus qu’un peu. L’article sur le site web de CISA décrit le dévoilement de ce cadre complet, développé pour s’aligner sur le Mémoire M-26-14 du Bureau de la Gestion et du Budget (OMB). Ce mémoire impose un enregistrement et une visibilité du réseau efficaces en tant que forteresses contre le paysage de menaces cybernétiques en évolution rapide—un enjeu de plus en plus crucial pour les responsables des achats dans ce domaine.
Mais que se passe-t-il vraiment sous la surface de cette publication ? La LRA n’est pas simplement une autre case bureaucratique à cocher. Elle fournit aux agences fédérales exécutives civiles (FCEB) des directives beaucoup plus pragmatiques, visant à traduire les directives politiques fédérales en capacités de journalisation concrètes. Ces capacités se concentrent sur des domaines comme la surveillance continue des événements, la chasse aux menaces et l’analyse judiciaire. Pour ceux qui sont dans les achats, cela signifie que les enjeux et les attentes pour l’infrastructure de cybersécurité sont plus élevés que jamais.
L’importance de la LRA est soulignée par son rôle dans l’aide aux agences pour développer, mettre à jour et maintenir leurs Plans de Journalisation. Ces plans, comme l’exige le mémoire, dictent des aspects globaux allant des baselines de journalisation aux protections de flux de données et d’intégrité. D’un point de vue d’approvisionnement, cela signifie des changements potentiels dans la demande pour des technologies et des services spécifiques—en particulier ceux qui garantissent la conformité aux baselines définies.
Malgré l’esquisse détaillée disponible de CISA, des lacunes demeurent. Le document ne s’attarde pas sur les recommandations spécifiques concernant les piles technologiques, laissant aux responsables des achats le soin de tirer des informations des tendances générales plutôt que des solutions prescrites. Cette ambiguïté suggère de la flexibilité mais augmente également l’incertitude concernant les solutions compatibles.
 Maintenant, voici où je vais diverger du consensus commun. De nombreux experts du secteur pourraient voir cela comme un simple cadre administratif. Cependant, je soutiendrais que la LRA est un indicateur d’une transformation plus large dans les stratégies d’approvisionnement en cybersécurité. Plus précisément, elle signale un mouvement vers une approche plus centralisée et normalisée de la journalisation à travers les agences fédérales, ce qui pourrait avoir des répercussions sur les gouvernements d’État et locaux et même influencer le secteur privé.
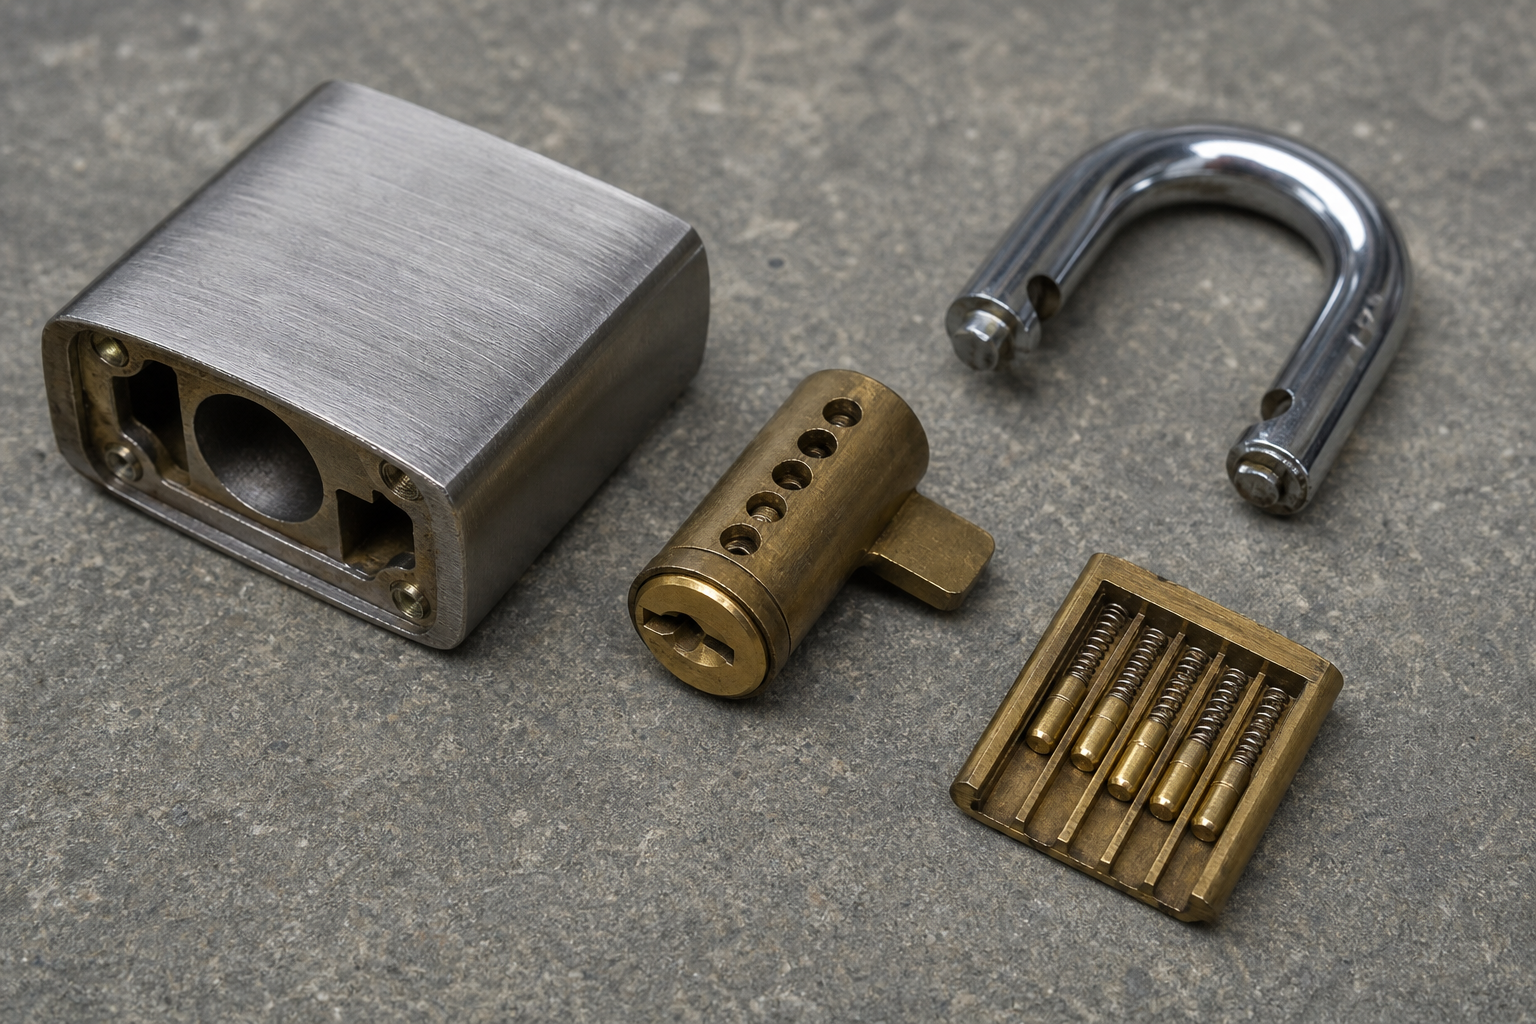
Considérez, par exemple, une visite préalable que j’ai effectuée dans une usine de cadenas spécialisée en Chine. La précision avec laquelle ces usines fonctionnent—souvent en resserrant les tolérances à +/-0,02 mm—est similaire à la précision désormais exigée dans la journalisation des événements en cybersécurité. La directive fédérale reflète la manière dont le marché de la sécurité numérique reflète de plus en plus les normes méticuleuses de la fabrication de la sécurité physique.
Et bien que cela semble idéal en théorie, les responsables des achats doivent désormais faire face à quelques complexités supplémentaires. Premièrement, les fournisseurs devront se conformer aux décisions architecturales et aux structures de gouvernance proposées par la LRA, nécessitant des ajustements potentiellement importants aux systèmes existants. Deuxièmement, il y a une implication de coût. À mesure que les agences visent à respecter et à dépasser les exigences de journalisation de base, la demande de solutions sophistiquées et prêtes pour la conformité augmentera inévitablement. Ce n’est plus une question de choisir le fournisseur le moins cher ; il s’agit de trouver des partenaires capables de respecter ces spécifications avancées.
Dans ce contexte, envisagez un scénario où un responsable des achats dans une agence fédérale américaine doit choisir entre plusieurs fournisseurs. L’un pourrait offrir une solution économique qui répond à peine aux exigences de base, tandis qu’un autre offre des capacités améliorées à un prix premium. La LRA poussera probablement les décideurs vers cette dernière option, privilégiant une robuste protection des données et des capacités de journalisation au détriment des contraintes budgétaires.
Il est important de noter comment des entreprises comme Yuefong affichent des qualités pertinentes, comme leur testeur de traction interne, qui indique un engagement envers la qualité semblable aux normes élevées désormais attendues dans les systèmes de journalisation numériques.
En conclusion, la LRA est plus qu’une architecture ; c’est un changement culturel dans la stratégie fédérale de cybersécurité. Elle établit un modèle non seulement de conformité mais pour une évolution complète de la manière dont les agences perçoivent et mettent en œuvre les pratiques de journalisation. Comment vos stratégies d’approvisionnement s’adapteront-elles ? Le véritable défi réside dans la détermination de la capacité de vos fournisseurs et infrastructures actuels à répondre à l’occasion.
La question qui demeure est de savoir si la LRA deviendra vraiment un guide dynamique et évolutif pour l’approvisionnement en cybersécurité—ou si elle stagnante comme une politique statique. Seul le temps le dira.
Questions Fréquemment Posées
Comment la LRA impacte-t-elle les stratégies d’approvisionnement fédérales ?
Elle privilégie les fournisseurs répondant aux spécifications avancées de journalisation plutôt qu’aux considérations budgétaires.
Quelles lacunes spécifiques l’article de CISA révèle-t-il sur la LRA ?
L’article manque de recommandations détaillées sur la pile technologique, indiquant une flexibilité attendue.
Y a-t-il des risques de conformité pour les fournisseurs avec la nouvelle LRA ?
Oui, les fournisseurs doivent s’ajuster pour répondre aux décisions architecturales et aux structures de gouvernance de la LRA.
Besoin d’un Partenaire OEM pour Cadenas ?
Zhongshan Yue-fong Mai’s Manufacture Co., Ltd offre une précision de +/-0,02 mm et une capacité annuelle de 10M. Contactez-nous.